A OpenAI informou em 4 de novembro de 2026 que um pipeline protótipo, baseado em um modelo de segurança cibernética ainda não lançado, encontrou e explorou 948 vulnerabilidades locais de escalonamento de privilégio no Linux durante uma rodada de pesquisa em meados de outubro de 2026. Os testes foram feitos em máquinas virtuais isoladas, com proteções de kernel ativadas, e não em um alvo deliberadamente enfraquecido.
O kernel do Linux tem mais de 40 milhões de linhas de código e serve de base para aparelhos Android, infraestrutura de nuvem e supercomputadores. Segundo a empresa, a escolha buscou testar a pesquisa automatizada em uma base de código desse tamanho e importância. Os agentes de seleção escolheram 5.034 alvos, que somam cerca de 2,8 milhões de linhas, ou aproximadamente 7% do kernel.
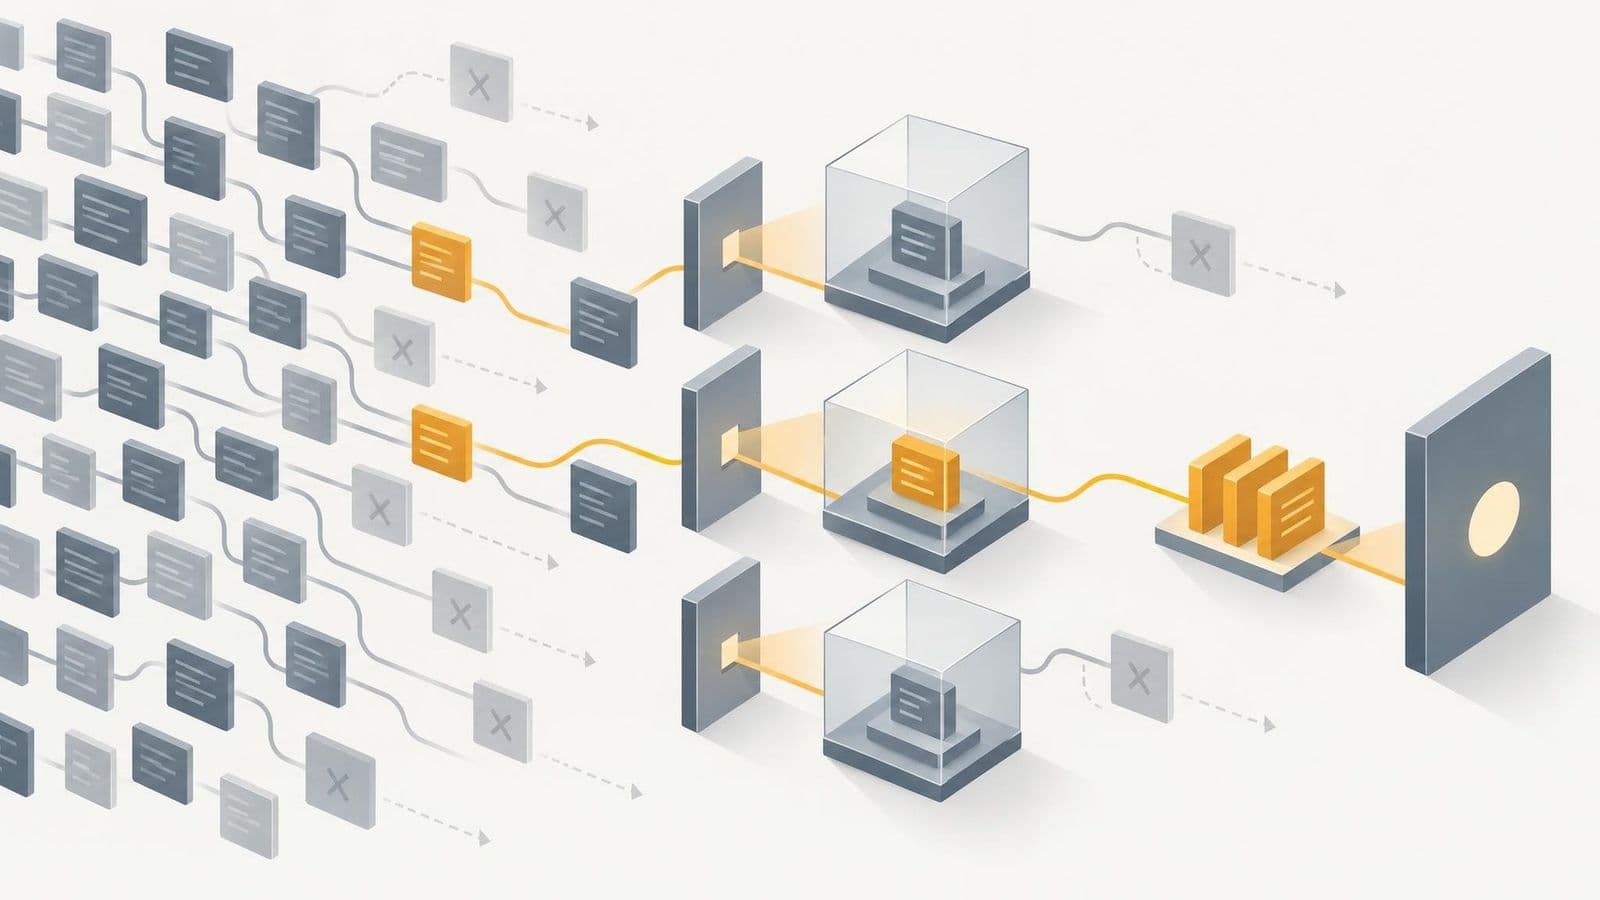
Na etapa de análise, foram produzidos 2.308 possíveis achados sem duplicidade em 12 horas. A validação dinâmica reproduziu 1.724 vulnerabilidades em 30 horas. A fase de exploração gerou 291 provas de conceito de vazamento de informação e 1.169 exploits funcionais de escalonamento local. A OpenAI usa o número de 948 patches distintos como contagem de vulnerabilidades únicas, pois o total de exploits brutos é maior.
Os 948 patches são candidatos e ainda não representam correções aceitas. A empresa disse ter enviado centenas de relatórios e patches para vulnerabilidades críticas e pretende distribuir o restante aos poucos, com parceiros do programa Patch the Planet. Revisores humanos continuam analisando exploits, correções e a gravidade antes de qualquer comunicação aos mantenedores. A iniciativa Daybreak, criada com a Trail of Bits em 22 de junho de 2026, segue esse modelo, em que os mantenedores mantêm o controle sobre a publicação das correções.
Segundo a OpenAI, a rodada de outubro custou US$ 1,213 milhão em créditos de API, ou US$ 1.279 por vulnerabilidade única. Em uma execução de julho de 2026 com o GPT-5.6 Sol, foram 166 vulnerabilidades únicas e US$ 513.690 em custos. O aumento de mais de cinco vezes no número de falhas inéditas ocorreu mesmo após três meses de reforço no código.
Ainda há pontos em aberto. A empresa afirma que dez técnicas de exploração pareciam novas tanto para sua equipe quanto para especialistas externos, mas não divulgou os detalhes por motivos de segurança. Também não se sabe quantos patches serão aceitos pelos mantenedores. Em uma rodada inicial, 20 de 200 exploits relatados como bem-sucedidos obtiveram acesso root por meio de outra falha, o que levou a empresa a reforçar as regras das tarefas.